Wirtschaft · Cyberangriff in Frankreich
Hacker legen Kühlung in Supermärkten lahm
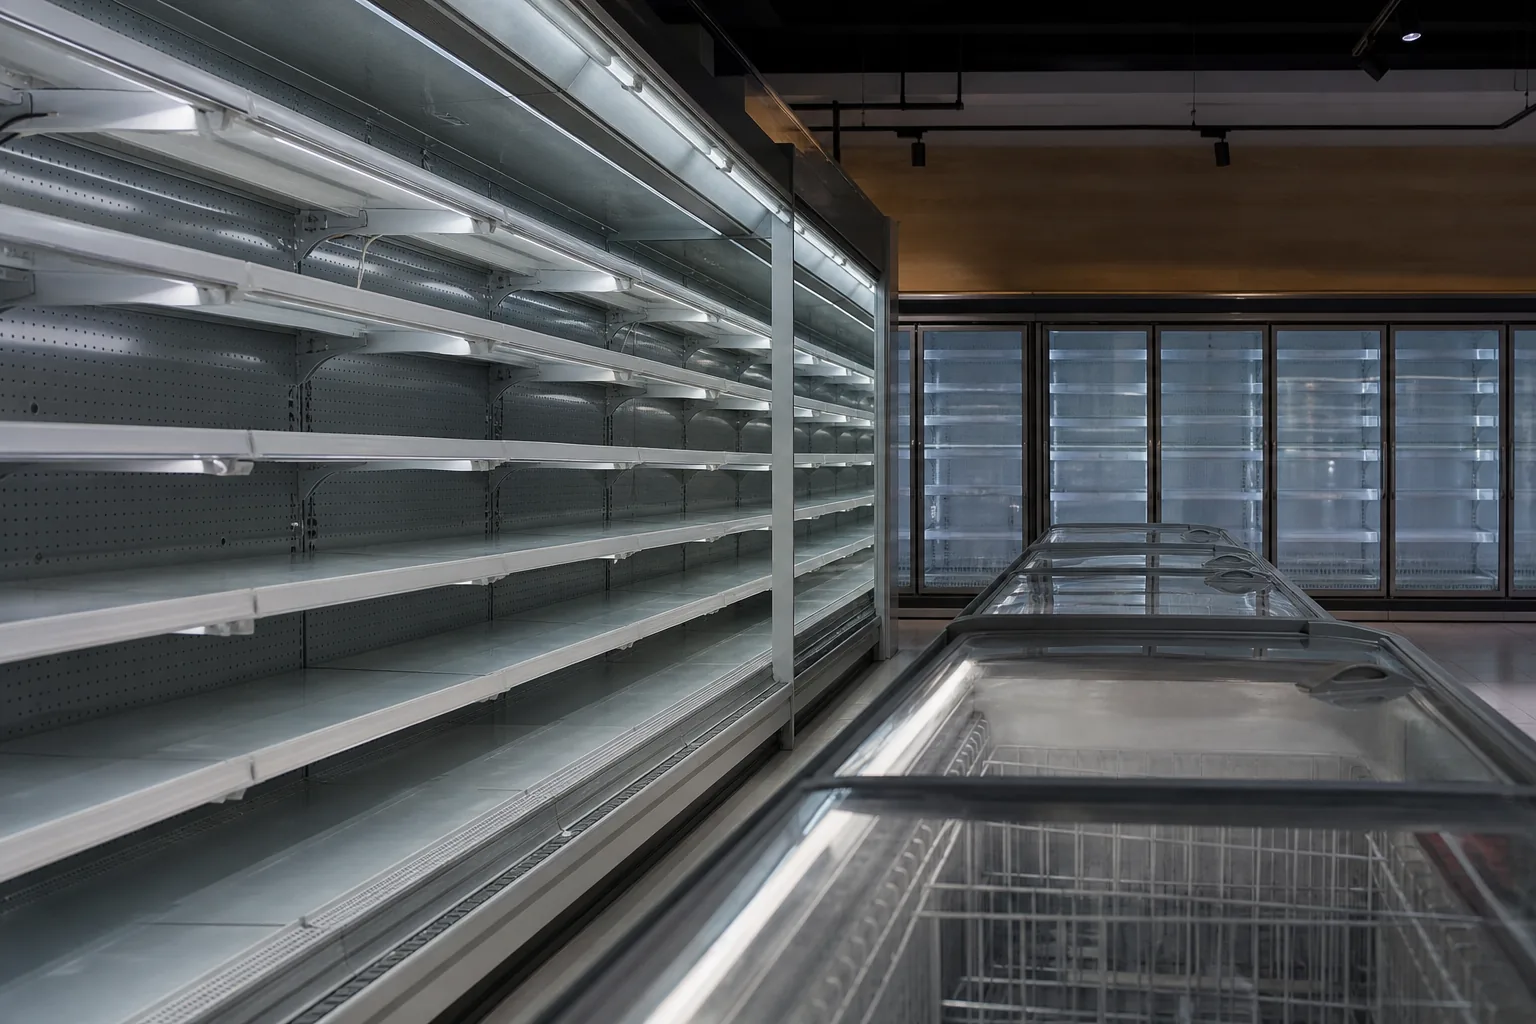
Hacker haben in Frankreich vernetzte Kühlsysteme zahlreicher Supermärkte angegriffen und offenbar gezielt Abtauprogramme ausgelöst. In vielen Filialen mussten deshalb gekühlte und tiefgekühlte Lebensmittel vernichtet werden. Kundinnen und Kunden standen zu Wochenbeginn vor leeren Kühlbereichen. Ermittler sprechen von einem groß angelegten Cyberangriff auf Supermarkt-Kältetechnik im ganzen Land.
Kühltechnik aus der Ferne verstellt
Der Angriff traf Supermärkte und Lebensmittelgeschäfte in mehreren Teilen Frankreichs. Nach Angaben des Tagesspiegels wurden die Systeme in der Nacht auf Montag sowie am Dienstag manipuliert. Dabei ging es nicht um Lieferkettenprobleme, sondern um technische Eingriffe in die Steuerung von Kühlanlagen. Die Angreifer stellten Anlagen so um, dass Truhen und Regale abtauten.
Betroffen waren unter anderem Märkte mehrerer großer Handelsketten. Mindestens 300 Filialen von Intermarché und Netto sowie 80 Carrefour-Märkte werden genannt, außerdem Geschäfte von Coopérative U und Leclerc. Die Welt schreibt von 500 betroffenen Supermärkten. Die Attacke traf damit nicht nur einzelne Standorte, sondern eine breite Handelsinfrastruktur.
Thierry Cotillard, Chef der Dachgruppe Mousquetaires/Intermarché, sagte dem Sender BFMTV, die Täter hätten die Kälteanlagen auf Abtauen gesetzt und die Temperatur auf 50 Grad gestellt. Weil die Kühlkette damit unterbrochen war, konnten die betroffenen Lebensmittel nicht weiter verkauft werden.
Hohe Schäden und leere Regale
Die wirtschaftlichen Folgen sind bereits sichtbar. Eine Leclerc-Filiale in Wasselone nahe Straßburg gab an, Waren im Wert von 220.000 Euro entsorgen zu müssen. In einzelnen Geschäften kam es zudem zu Bränden. Landesweit könnten die Kosten nach Einschätzung Cotillards „Dutzende Millionen Euro“ erreichen.
Für den Handel ist der Vorfall besonders heikel, weil Kühltechnik in Supermärkten direkt mit Versorgung, Lebensmittelsicherheit und Umsatz verbunden ist. Fällt sie aus oder wird sie manipuliert, müssen Waren rasch aus dem Verkehr gezogen werden. Das erklärt, warum viele Kühl- und Tiefkühlregale nach den Angriffen leer blieben.
Bislang wurde keine Verantwortung für die Attacken übernommen. Auch Forderungen nach Geld sind bislang nicht bekannt. Die Ermittlungen führt eine auf Cyberkriminalität spezialisierte Einheit. Die Staatsanwaltschaft stuft den Vorfall als Angriff auf vernetzte Kühlsysteme mehrerer großer Lebensmittelhändler ein.
Hinweise auf bekannte Schwachstellen
Nach ersten Erkenntnissen konnten die Täter offenbar ältere Versionen einer Fernsteuerungssoftware angreifen. Viele der betroffenen Anlagen nutzen Technik des dänischen Unternehmens Danfoss. Solche Systeme erlauben es, Kälteanlagen über das Internet zu bedienen und zu überwachen. Genau diese Vernetzung kann zum Risiko werden, wenn Schutzmechanismen unzureichend sind.
Der Tagesspiegel verweist auf frühere Warnungen von Cybersicherheitsfirmen. Synacktiv und Claroty hatten seit 2023 auf Probleme bei der Absicherung von Danfoss-Systemen hingewiesen. Dabei ging es um Möglichkeiten, Authentifizierungsverfahren zu umgehen. Unklar bleibt, wer im konkreten Fall für offene Sicherheitslücken verantwortlich ist. Supermarktketten betreiben die Steuerung der Kühltechnik häufig nicht selbst, sondern beauftragen Spezialfirmen.
Inzwischen wurden weitere Attacken auf Kühlsysteme eines anderen Herstellers gemeldet. Der Experte Damien Deudon sagte der Zeitung Le Monde, bei Anlagen der Marke Dixell seien für Tiefkühltruhen Temperaturen von bis zu 150 Grad eingestellt worden. Fachleute fürchten zudem, dass Täter Hintertüren eingerichtet haben könnten, um erneut auf Anlagen zuzugreifen.
Warnsignal für kritische Alltagsinfrastruktur
Der Vorfall zeigt, wie verwundbar digitale Steuerungssysteme im Alltag geworden sind. Supermärkte gehören zwar nicht zu den klassischen Bildern kritischer Infrastruktur wie Kraftwerke oder Krankenhäuser. Dennoch kann ein Angriff auf ihre Technik unmittelbar Versorgung, Hygiene und regionale Verfügbarkeit von Lebensmitteln beeinträchtigen.
Auch deutsche Behörden verfolgen den Fall aufmerksam. BSI-Präsidentin Claudia Plattner erklärte laut Deutscher Presse-Agentur, die Vorfälle in Frankreich machten sichtbar, wie sehr Cyberangriffe den Alltag stören könnten. Sie warnte: „Dieser Angriff hätte jedes Land treffen können“. Das Bundesamt empfiehlt, aus dem Internet erreichbare Steuerungsanlagen nach aktuellem Stand der Technik abzusichern.
Für Händler und Dienstleister wächst damit der Druck, vernetzte Technik nicht nur funktional, sondern auch konsequent sicher zu betreiben. Kühlanlagen, Kassensysteme oder Warenwirtschaft sind längst Teil digitaler Liefer- und Verkaufsprozesse. Der Angriff in Frankreich macht deutlich, dass Schwachstellen in solchen Systemen schnell reale Folgen in den Märkten haben.