Wirtschaft · Elektromobilität
Forscher zeigen Angriff auf vernetzte Ladepunkte
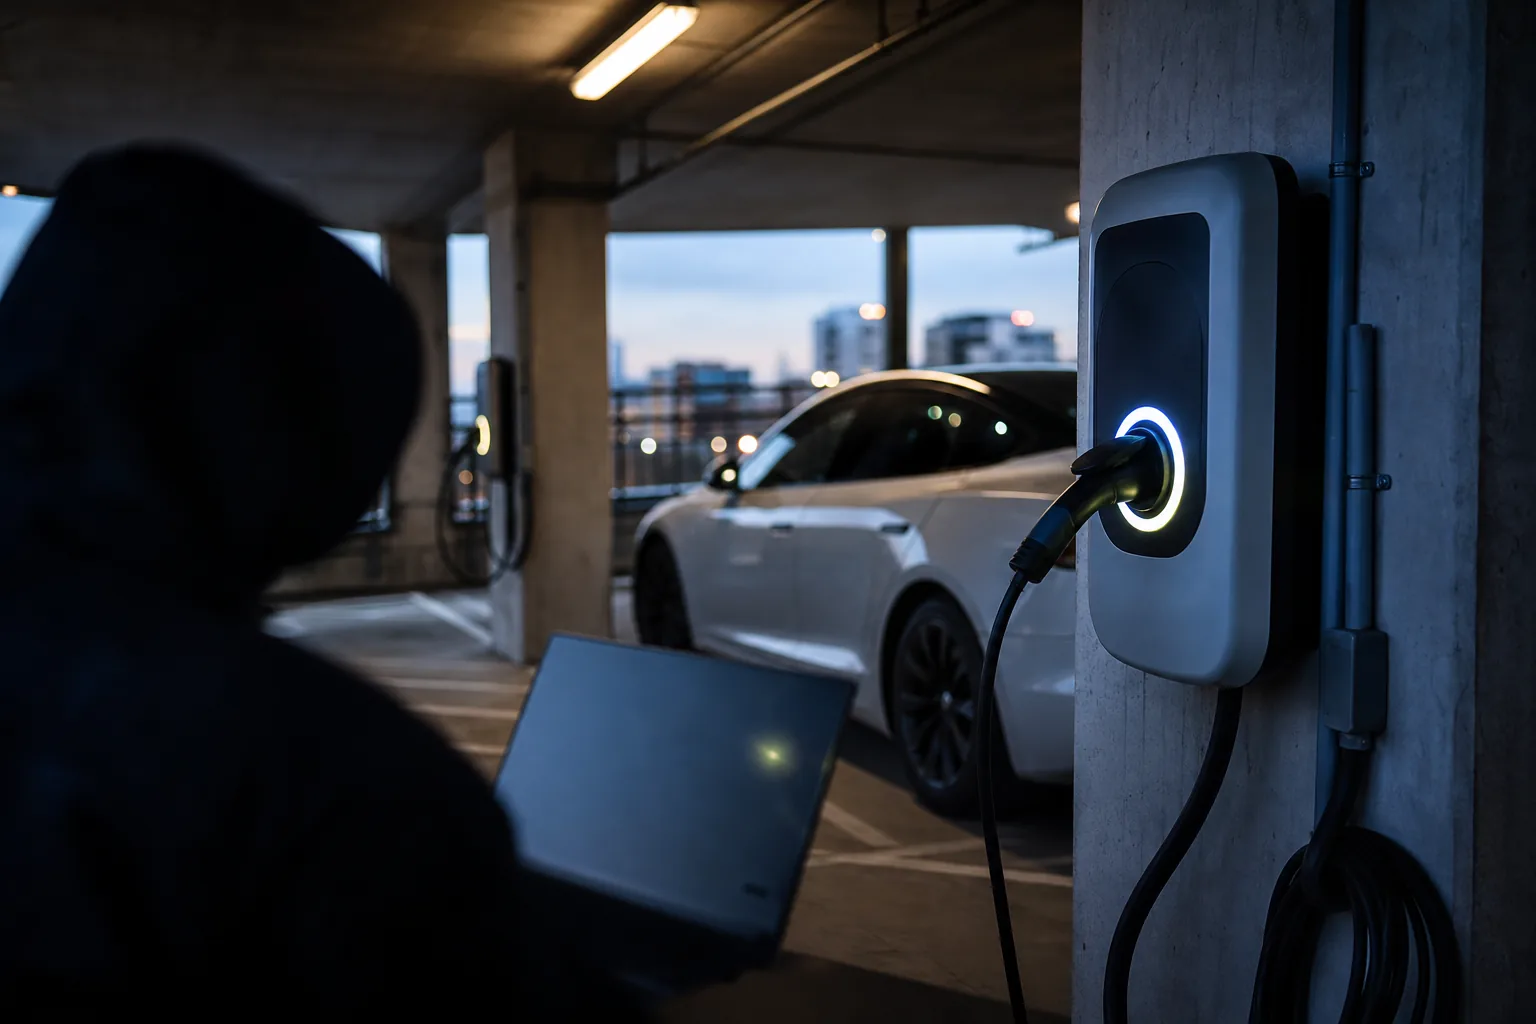
Eine Tesla-Wallbox lässt sich in einem demonstrierten Angriff binnen 45 Sekunden manipulieren. Das berichtet das Handelsblatt unter Berufung auf Forschende. Der Versuch zeigt, wie ein einzelner Eingriff an einem Ladepunkt eine Kette auslösen kann: Die Schadsoftware gelangt zunächst in ein Fahrzeugradio und springt später auf weitere Ladesäulen über. Im schlimmsten Fall könnten Ladepunkte beschädigt oder die Stromstärke beim Laden erhöht werden.
Angriff beginnt am Ladepunkt
Der beschriebene Angriff startet auf einem Firmenparkplatz. Eine Person verbindet einen Laptop über ein Kabel und einen Adapter mit einer Tesla-Wallbox. Nach kurzer Eingabe am Rechner ist die Manipulation abgeschlossen. Der Vorgang dauert weniger als eine Minute und endet, ohne dass am Ladepunkt äußerlich etwas Auffälliges zurückbleibt.
Die Gefahr entsteht nicht allein durch den Eingriff an der Wallbox. Entscheidend ist, was passiert, sobald ein Auto dort lädt oder sich mit der manipulierten Station verbindet. Nach der Darstellung des Handelsblatts nimmt die veränderte Wallbox über WLAN Kontakt mit dem Autoradio auf. Darüber gelangt das Schadprogramm in das Fahrzeug.
Damit wird der Ladepunkt zum Einstieg in eine digitale Übertragungskette. Die Wallbox ist nicht mehr nur Stromanschluss, sondern Teil eines vernetzten Systems aus Fahrzeug, Software und weiteren Stationen. Der Angriff nutzt genau diese Verbindung aus.
Schadsoftware wandert weiter
Nach der Infektion bleibt das Programm nicht auf die zuerst manipulierte Wallbox beschränkt. In dem beschriebenen Szenario fährt der betroffene Wagen später in ein Parkhaus. Dort überträgt sich die Schadsoftware vom Autoradio auf zwei weitere Ladesäulen. Genannt werden Stationen der Anbieter Autel aus China und Chargepoint aus den USA.
Besonders brisant ist dabei, dass die weitere Ausbreitung ohne erneutes Handeln der ursprünglichen angreifenden Person erfolgt. Der Wagen wird zum Träger der Software zwischen verschiedenen Ladepunkten. So kann ein einzelner Angriff auf eine Wallbox reichen, um weitere Infrastruktur zu erreichen.
Der Test macht deutlich, dass vernetzte Ladeumgebungen nicht nur lokal betrachtet werden können. Eine Station, ein Fahrzeug und weitere Ladepunkte stehen technisch in Verbindung. Wird eine dieser Stellen kompromittiert, können daraus Risiken für andere Teile des Systems entstehen.
Risiken für Betrieb und Sicherheit
Als mögliche Folgen nennt der Bericht zwei besonders schwere Szenarien. Zum einen könnte das Schadprogramm Ladesäulen zerstören. Zum anderen könnte es während des Ladevorgangs die Stromstärke erhöhen. Beides betrifft zentrale Funktionen der Ladeinfrastruktur: ihre Verfügbarkeit und den kontrollierten Umgang mit elektrischer Leistung.
Für Betreiber von Ladepunkten sind solche Angriffe damit nicht nur ein IT-Problem. Sie können den Betrieb von Stationen beeinträchtigen und technische Schäden verursachen. Für Unternehmen mit Ladepunkten auf Parkplätzen oder in Parkhäusern entsteht ein zusätzliches Risiko, weil der physische Zugang zur Infrastruktur Teil des Angriffs ist.
Auch für die Elektromobilität insgesamt ist der Fall relevant. Mit der wachsenden Zahl vernetzter Ladepunkte steigt die Bedeutung von Cybersicherheit. Ladeinfrastruktur verbindet Fahrzeuge, Energieversorgung und digitale Steuerung. Der demonstrierte Angriff zeigt, wie eng diese Bereiche inzwischen zusammenhängen.
Einordnung für die Branche
Die Auto- und Energiewirtschaft baut Ladeangebote weiter aus. Damit wächst zugleich die Zahl möglicher Angriffspunkte. Der geschilderte Versuch betrifft konkrete Produkte und zeigt eine technische Angriffskette, die vom ersten Ladepunkt über ein Fahrzeug bis zu weiteren Stationen führt.
Für die Branche steht damit mehr auf dem Spiel als der Schutz einzelner Geräte. Entscheidend ist, ob Ladeinfrastruktur auch dann robust bleibt, wenn Fahrzeuge, Wallboxen und Ladesäulen verschiedener Anbieter miteinander in Kontakt kommen. Der Fall zeigt, dass Cybersicherheit bei Elektromobilität nicht am Fahrzeug endet.